Cifrar un texto con una frase de contraseña protege su contenido de cualquiera que no tenga esa frase, ya lo lea en un servidor, en un buzón o en una copia de seguridad. No oculta que el mensaje existe, quién lo envió ni más o menos cuánto mide, y no sirve de nada contra una frase fácil de adivinar o contra una pantalla que otra persona pueda ver. Esos límites importan más que el algoritmo.
¿Qué es exactamente lo que se protege?
La herramienta de cifrado de texto de aquí hace cuatro cosas en tu navegador. Genera una sal aleatoria de 16 bytes y un nonce aleatorio de 12 bytes. Estira tu frase de contraseña hasta una clave de 256 bits con PBKDF2-HMAC-SHA-256 a lo largo de 250.000 rondas. Cifra el texto en UTF-8 con AES-256-GCM. Y empaqueta la sal, el nonce, el número de rondas y el texto cifrado en un solo bloque en base64.
GCM añade además una etiqueta de autenticación de 16 bytes. Por eso un bloque alterado se niega a descifrarse en lugar de devolver basura. Quien consiga el bloque sin la frase de contraseña ve base64 y nada que pueda usar directamente. Eso vale mientras el bloque esté en el archivo de un correo, un ticket, un historial de chat o una copia de seguridad, y por eso sirve para una contraseña o un código de recuperación que tiene que cruzar un canal que guarda registros. El razonamiento está en cómo enviar una contraseña de forma segura.
¿Qué sigue mostrando un bloque cifrado?
Más de lo que la gente espera, porque solo el mensaje queda revuelto. Lo que lo envuelve está a la vista.
- Que enviaste algo. Un correo con un bloque de base64 es, a todas luces, un correo con un bloque de base64. El remitente, el destinatario, la hora y el asunto no se tocan.
- Más o menos cuánto mide el mensaje. GCM no rellena. El bloque decodificado son 33 bytes de cabecera, luego el texto cifrado, que mide lo mismo que tu texto en UTF-8, y luego la etiqueta de 16 bytes. Resta 49 al tamaño decodificado y tienes la cantidad exacta de bytes del original. «Sí» y un párrafo se ven distintos desde fuera.
- Que viene de una herramienta de este tipo. El primer byte es un marcador de formato y los cuatro siguientes guardan el número de rondas; ambos se leen sin frase de contraseña. En la cabecera no hay nada sensible, pero el bloque es reconocible.
Si el secreto es que el mensaje existe, cifrar por sí solo no lo resuelve. Si el secreto es la longitud exacta, rellena tú mismo el texto antes de cifrar.
¿Cuánto importa la frase de contraseña?
Es la defensa entera. Quien tenga el bloque puede probar frases sin conexión, a la velocidad que le permita su hardware y durante todo el tiempo que quiera, y nadie le limitará los intentos. Las 250.000 rondas hacen que cada intento cueste trabajo real, pero solo multiplican el esfuerzo del atacante por un factor fijo. Una palabra del diccionario con un dígito al final cae igual. Una frase corta es el eslabón débil en todos los casos.
PBKDF2 es además la más débil de las funciones modernas de estiramiento de claves. Necesita poca memoria, así que las tarjetas gráficas la ejecutan con eficacia, mientras que Argon2 y scrypt están diseñadas para resistir justo eso. Los navegadores solo exponen PBKDF2 a través de Web Crypto, y por eso la herramienta usa esa. Cuántos intentos por segundo logra un atacante concreto contra ella es algo que este sitio no ha medido, y la respuesta honesta para el adversario real de cualquiera es que no lo sabes.
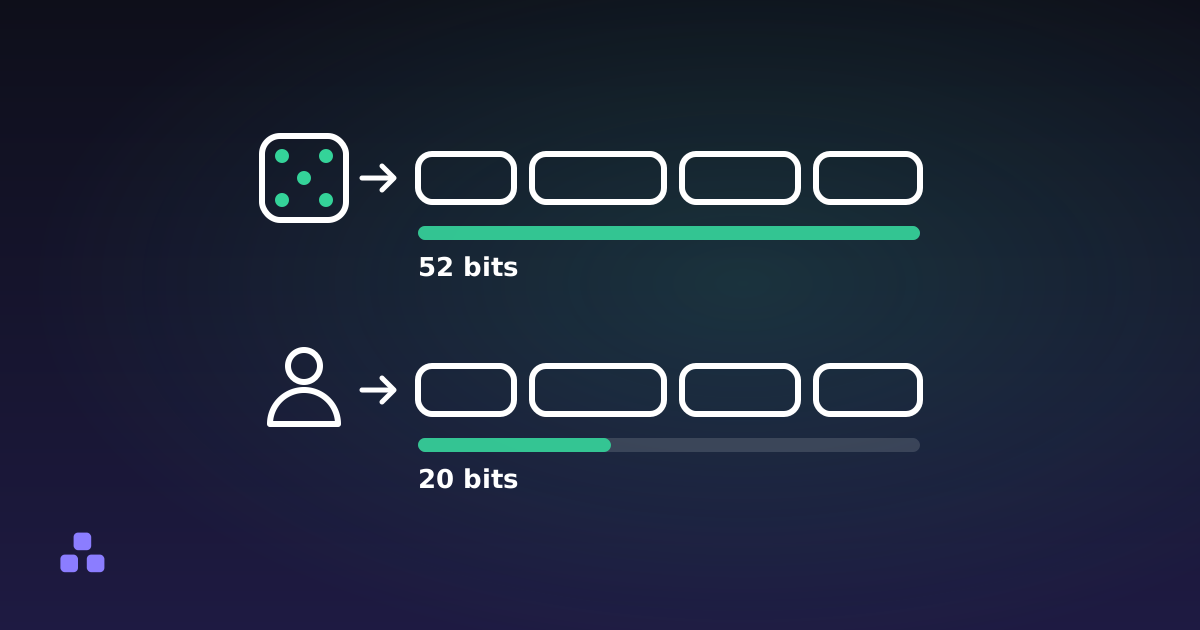
Por eso la frase tiene que ser larga y elegida al azar. Lo habitual es recomendar cuatro o cinco palabras sacadas con dados o con un programa, no por ti, y contraseña o frase de contraseña explica por qué las palabras que eliges tú son mucho más débiles de lo que parecen. El generador de contraseñas produce una cadena aleatoria si prefieres no inventar una, y cuánto tardaría en descifrarse tu contraseña muestra cómo es la aritmética. La propia herramienta te avisa cuando la frase tiene menos de 12 caracteres.
¿Y si se pierde la frase de contraseña?
El texto se pierde. No hay ningún servidor con una copia, ni enlace de restablecimiento, ni dirección de recuperación, porque no hay cuenta. Si el bloque cifrado es la única copia de algo que necesitas, guarda la frase en un sitio que sobreviva a perder el teléfono, como un gestor de contraseñas.
Hay un fallo emparentado menos evidente. El descifrado falla igual con una frase equivocada que con un bloque alterado en el camino, y AES-GCM no puede decir cuál de los dos es. Si un bloque que recibiste no se abre, un bloque pegado y cortado al final es una causa frecuente, y se ve igual que una errata.
¿Puede alguien verlo mientras ocurre?
Sí, y el cifrado no ayuda ahí. El mensaje es texto plano mientras lo escribes y vuelve a serlo cuando lo descifras. Una persona detrás de ti, una pantalla compartida, una herramienta de capturas, una extensión del navegador con acceso a la página o un malware en el equipo lo ven todo. El campo de la frase de contraseña oculta su contenido por defecto, con una casilla para mostrarlo, lo cual solo sirve contra una mirada de reojo.
Además, el resultado pasa por el portapapeles cuando lo copias, y otros programas del mismo equipo suelen poder leerlo. La herramienta no guarda nada en almacenamiento, pero el texto sigue en las cajas hasta que pulsas Borrar todo o cierras la pestaña.
¿Qué dice sobre quién escribió el mensaje?
Nada. Un bloque que se descifra prueba que nadie lo cambió sin la frase de contraseña. No prueba quién lo escribió, porque cualquiera que tenga la frase puede producir un bloque válido. Esa es la diferencia entre cifrar con un secreto compartido y una firma. Para una conversación en la que importa la identidad, herramientas como age, GPG o Signal cubren las dos cosas, y esta no lo intenta. Tampoco tiene modo de archivo: solo maneja texto.
¿Cuándo es la herramienta adecuada?
Cuando necesitas dejar un secreto pequeño en un sitio que muchas personas o sistemas pueden leer, y puedes darle la frase a la persona correcta por otra vía. Una contraseña de una cuenta compartida, un código de recuperación, una nota para ti mismo en un bloc de notas sincronizado. No es la herramienta adecuada cuando emisor y receptor necesitan negación plausible, cuando el archivo es grande o cuando no puedes hacerle llegar la frase a la otra persona por separado.
Si un secreto pequeño tiene que viajar por un canal que guarda copias, la herramienta de cifrado de texto lo convierte en un bloque que puedes pegar en cualquier parte, con la clave derivada en tu navegador y sin enviar nada a un servidor. Elige la frase de contraseña con el cuidado que defiende el resto de esta página, y dásela a la persona por otra vía.
El paso que más veces sale mal es la entrega misma. Cómo enviar una contraseña de forma segura explica qué cuenta como segundo canal y qué no.
Preguntas frecuentes
¿Cifrar texto en el navegador oculta que envié un mensaje?
No. El cifrado solo revuelve el contenido. El remitente, el destinatario, la hora y el asunto de lo que lleve el bloque siguen a la vista, y también la longitud aproximada del mensaje, porque AES-GCM no rellena. Si el secreto es que el mensaje existe, necesitas otro enfoque.
¿Se puede descifrar un bloque sin la frase de contraseña?
El algoritmo, AES-256, no es el punto débil. Lo es la frase de contraseña: quien tenga el bloque puede probar frases sin conexión y sin límite de intentos, y el estiramiento de la clave solo hace que cada intento cueste más. Una frase larga y aleatoria aguanta; una corta o fácil de adivinar, no.
¿Qué pasa si olvido la frase de contraseña?
El texto no se puede recuperar. No se guarda nada en un servidor, no hay cuenta ni enlace de restablecimiento, así que nadie puede abrir el bloque por ti. Guarda la frase en un sitio que sobreviva a perder tu dispositivo.
¿Un bloque que se descifra prueba quién lo escribió?
No. Prueba que nadie lo alteró sin tener la frase de contraseña. Cualquiera que conozca la frase puede crear un bloque válido, así que no dice nada sobre quién lo hizo. Para eso sirve una firma digital.
Última actualización 11 de noviembre de 2026