Cifrar um texto com uma frase secreta protege o conteúdo dele de qualquer pessoa que não tenha essa frase, seja lendo num servidor, numa caixa de entrada ou num backup. Isso não esconde que a mensagem existe, quem a enviou nem mais ou menos qual o tamanho dela, e não adianta nada contra uma frase fácil de adivinhar ou contra uma tela que outra pessoa consiga ver. Esses limites importam mais do que o algoritmo.
O que exatamente é protegido?
A ferramenta de cifragem de texto daqui faz quatro coisas no seu navegador. Sorteia um sal aleatório de 16 bytes e um nonce aleatório de 12 bytes. Estica a sua frase secreta até uma chave de 256 bits com PBKDF2-HMAC-SHA-256 ao longo de 250.000 rodadas. Cifra o texto em UTF-8 com AES-256-GCM. E empacota o sal, o nonce, o número de rodadas e o texto cifrado num único bloco em base64.
O GCM também anexa uma etiqueta de autenticação de 16 bytes. Por isso um bloco alterado se recusa a decifrar em vez de devolver lixo. Quem pegar o bloco sem a frase secreta vê base64 e nada que possa usar diretamente. Isso vale enquanto o bloco estiver no arquivo de um e-mail, num ticket, num histórico de chat ou num backup, e é por isso que serve para uma senha ou um código de recuperação que precisa atravessar um canal que guarda registros. O raciocínio está em como enviar uma senha com segurança.
O que um bloco cifrado ainda revela?
Mais do que as pessoas esperam, porque só a mensagem fica embaralhada. O que a envolve está à vista.
- Que você enviou algo. Um e-mail com um bloco de base64 é, claramente, um e-mail com um bloco de base64. Remetente, destinatário, hora e assunto não são tocados.
- Mais ou menos o tamanho da mensagem. O GCM não faz preenchimento. O bloco decodificado tem 33 bytes de cabeçalho, depois o texto cifrado, que tem o mesmo tamanho do seu texto em UTF-8, e depois a etiqueta de 16 bytes. Subtraia 49 do tamanho decodificado e você tem a contagem exata de bytes do original. «Sim» e um parágrafo parecem diferentes vistos de fora.
- Que veio de uma ferramenta desse tipo. O primeiro byte é um marcador de formato e os quatro seguintes guardam o número de rodadas; os dois são legíveis sem frase secreta. Não há nada sensível no cabeçalho, mas o bloco é reconhecível.
Se o segredo é que a mensagem existe, cifrar sozinho não resolve. Se o segredo é o tamanho exato, preencha o texto você mesmo antes de cifrar.
Quanto a frase secreta importa?
Ela é a defesa inteira. Quem tiver o bloco pode testar frases offline, na velocidade que o hardware permitir e pelo tempo que quiser, e ninguém vai limitar as tentativas. As 250.000 rodadas fazem cada tentativa custar trabalho de verdade, mas só multiplicam o esforço do atacante por um fator fixo. Uma palavra do dicionário com um dígito no final cai do mesmo jeito. Uma frase curta é o elo fraco em qualquer caso.
O PBKDF2 também é a mais fraca das funções modernas de esticar chaves. Ele exige pouca memória, então placas de vídeo o executam com eficiência, enquanto Argon2 e scrypt foram feitas para resistir justamente a isso. Os navegadores só expõem o PBKDF2 pelo Web Crypto, e por isso a ferramenta usa esse. Quantas tentativas por segundo um atacante específico consegue contra ele é algo que este site não mediu, e a resposta honesta para o adversário real de qualquer pessoa é que você não sabe.
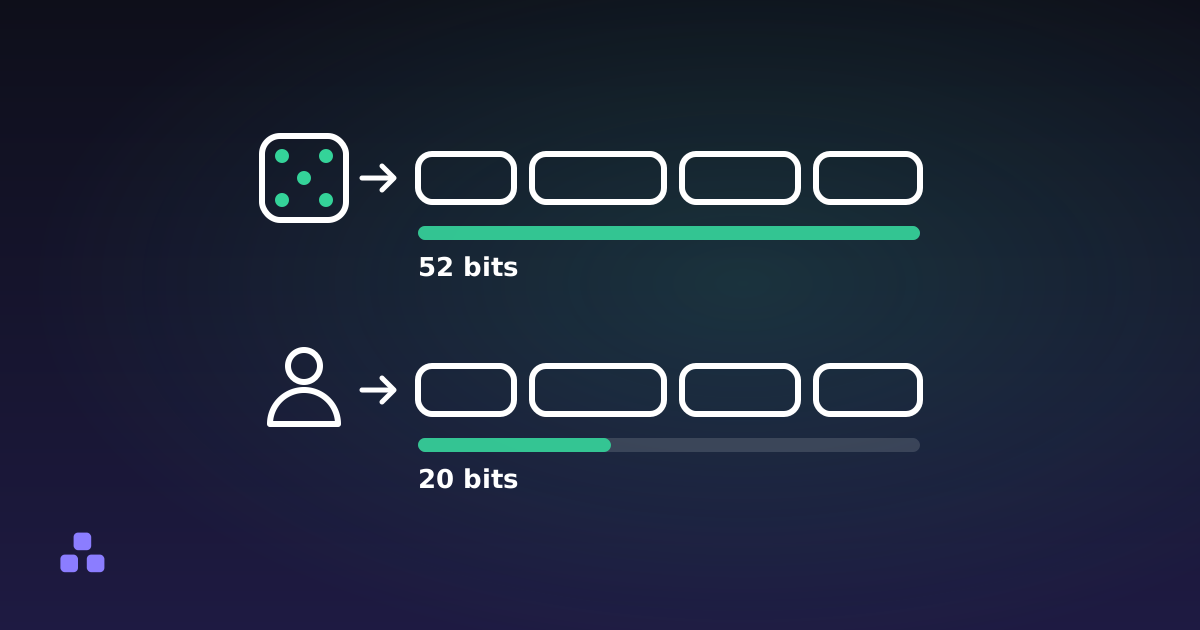
Por isso a frase precisa ser longa e escolhida ao acaso. O conselho usual é quatro ou cinco palavras sorteadas por dados ou por software, não por você, e senha ou frase secreta explica por que palavras que você mesmo escolhe são bem mais fracas do que parecem. O gerador de senhas produz uma sequência aleatória se você preferir não inventar uma, e quanto tempo levaria para quebrar a sua senha mostra como é a aritmética. A própria ferramenta avisa quando a frase tem menos de 12 caracteres.
E se a frase secreta for perdida?
O texto se perde. Não existe servidor com uma cópia, nem link de redefinição, nem endereço de recuperação, porque não existe conta. Se o bloco cifrado é a única cópia de algo de que você precisa, guarde a frase num lugar que sobreviva à perda do celular, como um gerenciador de senhas.
Há uma falha parecida, menos óbvia. A decifragem falha do mesmo jeito com uma frase errada e com um bloco alterado no caminho, e o AES-GCM não consegue dizer qual dos dois é. Se um bloco que você recebeu não abre, um bloco colado e cortado no final é uma causa comum, e se parece com um erro de digitação.
Alguém pode ver enquanto isso acontece?
Pode, e a cifragem não ajuda aí. A mensagem é texto simples enquanto você digita e volta a ser quando você decifra. Uma pessoa atrás de você, um compartilhamento de tela, uma ferramenta de captura, uma extensão do navegador com acesso à página ou um malware na máquina veem tudo. O campo da frase secreta esconde o conteúdo por padrão, com uma caixa para mostrá-lo, o que só ajuda contra uma olhada de relance.
O resultado também passa pela área de transferência quando você o copia, e outros programas no mesmo computador muitas vezes conseguem lê-la. A ferramenta não guarda nada em armazenamento, mas o texto continua nas caixas até você apertar Limpar tudo ou fechar a aba.
O que isso diz sobre quem escreveu a mensagem?
Nada. Um bloco que decifra prova que ninguém o alterou sem a frase secreta. Não prova quem o escreveu, porque qualquer pessoa que tenha a frase pode produzir um bloco válido. Essa é a diferença entre cifrar com um segredo compartilhado e uma assinatura. Para uma conversa em que a identidade importa, ferramentas como age, GPG ou Signal cobrem as duas coisas, e esta não tenta. Ela também não tem modo de arquivo: só lida com texto.
Quando ela é a ferramenta certa?
Quando você precisa deixar um segredo pequeno num lugar que muitas pessoas ou sistemas podem ler, e consegue dar a frase à pessoa certa por outro caminho. A senha de uma conta compartilhada, um código de recuperação, uma nota para você mesmo num bloco de notas sincronizado. Ela é a ferramenta errada quando remetente e destinatário precisam de negação plausível, quando o arquivo é grande ou quando você não consegue passar a frase à outra pessoa separadamente.
Se um segredo pequeno precisa viajar por um canal que guarda cópias, a ferramenta de cifragem de texto o transforma num bloco que você pode colar em qualquer lugar, com a chave derivada no seu navegador e nada enviado a um servidor. Escolha a frase secreta com o cuidado que o resto desta página defende, e entregue-a à pessoa por outro caminho.
O passo que mais vezes dá errado é a própria entrega. Como enviar uma senha com segurança explica o que conta como segundo canal e o que não conta.
Perguntas frequentes
Cifrar texto no navegador esconde que enviei uma mensagem?
Não. A cifragem só embaralha o conteúdo. Remetente, destinatário, hora e assunto do que carrega o bloco continuam à vista, e o tamanho aproximado da mensagem também, porque o AES-GCM não faz preenchimento. Se o segredo é que a mensagem existe, você precisa de outra abordagem.
Dá para quebrar um bloco cifrado sem a frase secreta?
O algoritmo, AES-256, não é o ponto fraco. A frase secreta é: quem tiver o bloco pode testar frases offline e sem limite de tentativas, e o esticamento da chave só faz cada tentativa custar mais. Uma frase longa e aleatória resiste; uma curta ou fácil de adivinhar, não.
O que acontece se eu esquecer a frase secreta?
O texto não pode ser recuperado. Nada fica guardado num servidor, não há conta nem link de redefinição, então ninguém consegue abrir o bloco por você. Guarde a frase num lugar que sobreviva à perda do seu dispositivo.
Um bloco que decifra prova quem o escreveu?
Não. Prova que ninguém o alterou sem ter a frase secreta. Qualquer pessoa que conheça a frase pode criar um bloco válido, então ele nada diz sobre quem o fez. Para isso serve uma assinatura digital.
Última atualização 11 de novembro de 2026